وكالة تسنيم الدولية للأنباء، نُشرت الأنباء الأولية حول هذه الحادثة، التي حدثت في 11 أكتوبر/تشرين الأول 2026، في مطلع شهر نوفمبر/تشرين الثاني (يومي 8 و9 نوفمبر) عبر وسائل الإعلام. وعلى الفور، بدأت وسائل الإعلام الأوروبية[1]، إلى جانب وسائل الإعلام الناطقة بالفارسية سيئة الصيت[2]، مثل قناة «إيران إنترناشيونال»[3]، بشن حملة إعلامية مكثفة في هذا الصدد، موجهةً أصابع الاتهام منذ اللحظة الأولى نحو إيران وحرس الثورة الإسلامية.
وبحسب المعلومات الواردة، استهدف هذا الهجوم المنسوب إلى حرس الثورة عدداً من سلاسل المتاجر وأسواق المواد الغذائية في فرنسا التي تعتمد على نوع محدد من معدات التبريد؛ مما أدى إلى ارتفاع درجة حرارة الثلاجات من 20 درجة مئوية تحت الصفر إلى 50 درجة فوق الصفر، وتسبب في فساد المواد الغذائية، فضلاً عن اندلاع حرائق في بعض تلك المتاجر.
كما سعت بعض وسائل الإعلام إلى تصوير هذا الهجوم على أنه يتجاوز مجرد متاجر المواد الغذائية؛ فحاولت تضخيم نطاقه عبر الزجّ باستهداف مرافق إغاثية مثل بنوك الدم ضمن سياق الخبر، وذلك بهدف الإيحاء بأن الجمهورية الإسلامية الإيرانية تسعى لتوسيع رقعة الحرب نحو جبهات أخرى، كالفضاء السيبراني ودول أخرى تبدو في الظاهر محايدة في الصراع.
وفي السياق برزت أسماء ثلاث علامات تجارية رائدة هي «دانفوس» (Danfoss) و«ديكسل» (Dixell) و«كوبلاند» (Copeland)، بصفتها وحدات التحكم والعقول المدبرة لأنظمة التبريد التي تعرضت لاختراق القراصنة.
وقد أوردت وكالة «رويترز» ووسائل إعلام أخرى[4]، نقلاً عن الوكالة الوطنية لأمن نظم المعلومات في فرنسا[5]، أن الأنظمة المذكورة تعرضت لهجوم إلكتروني تمكن خلاله القراصنة، بعد تجاوز الطبقة البرمجية، من السيطرة على المكونات المادية لتلك المعدات وتنفيذ التعديلات التي أرادوها في درجات حرارة الثلاجات.
وعلى إثر هذا الاتهام، استدعت وزارة الخارجية الفرنسية سفير الجمهورية الإسلامية الإيرانية لديها، حيث وجه وزير الخارجية الفرنسي اتهاماً مباشراً لحرس الثورة الإسلامية بالوقوف وراء هذا الهجوم السيبراني. كما لوّح الوزير الفرنسي بتشديد العقوبات الأوروبية المفروضة على إيران.
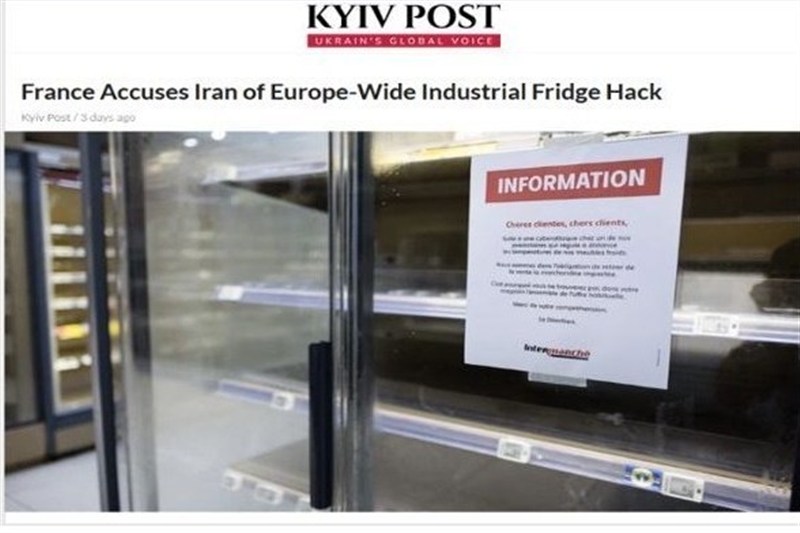
وعقب ذلك، زعمت وسيلة إعلام أوكرانية[6] في بادئ الأمر أن دولاً أوروبية أخرى، من بينها إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا، قد تضررت هي الأخرى جراء هذا الهجوم.
الملخص
مراجعة الأدلة الدامغة التي تفنّد المزاعم الفرنسية
استناداً إلى الأدلة التقنية المتاحة للعموم والوثائق الرسمية القائمة، يمكن الجزم بأن هذه العملية لم تكن من تنفيذ إيران. إذ ينطوي الاتهام الفرنسي على الصعيد التقني على ثغرات لا يمكن تبريرها، وتُظهر المعطيات المتوفرة أن هذه العملية هي على الأرجح تحرك مشترك بنظام «الراية الكاذبة» نفذته أوكرانيا والكيان الصهيوني. وبعبارة أخرى، فإن نشر وسائل الإعلام الأوكرانية لتلك الأنباء يمثل خطوة ساذجة وأولية ضمن حملة لتلفيق الاتهامات ضد الجمهورية الإسلامية الإيرانية.
يستعرض هذا التقرير أولاً الثغرات التقنية في الاتهام الفرنسي، ثم يقدم الأدلة الفنية التي تثبت استبعاد أي دور لإيران، ويتناول بعد ذلك سجل المعايير المزدوجة في التعامل مع الهجمات السيبرانية في أوروبا وتبنّي مجموعات قرصنة روسية للمسؤولية، ليختتم بتحليل سيناريو العملية المشتركة ذات «الراية الكاذبة».
كما يطرح التقرير الغموض المحيط بشركة «كلاروتي» (Claroty) الإسرائيلية وعدم قيامها بالإبلاغ الاستباقي عن الثغرة الأمنية للسلطات المختصة في فرنسا، بوصفه تساؤلاً جوهرياً يشكك في مصداقية الرواية الفرنسية الرسمية.
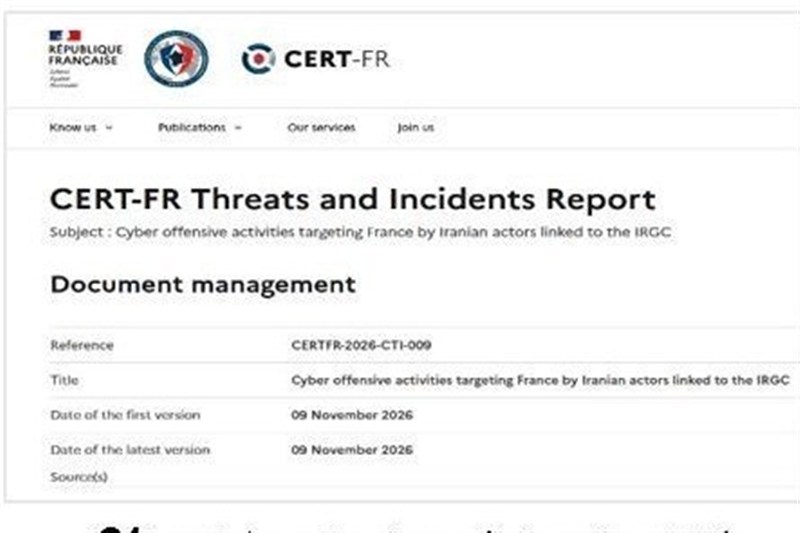
ويزعم تقرير «مركز تنسيق الأزمات السيبرانية الفرنسي» (C4) أنه تم العثور على «آثار فارسية» في البنية التحتية للهجوم، وأن وسيلة إعلامية دعائية مرتبطة بإيران قامت بتغطية هذا الاختراق في 13 أكتوبر/تشرين الأول، أي بعد يومين من وقوع الحادثة وبعد عشرات الوسائل الإعلامية الأخرى. ولا يمكن لهذه «الأدلة» سوى أن تشير إلى تعمّد جهة ما فبركة بصمات إيرانية، لكنها لا تثبت إطلاقاً أن هذه العملية قد نُظّمت ونُفّذت من قبل مؤسسات الدولة الإيرانية.
ففي الفضاء السيبراني، يُعدّ تزييف الرموز النصية الفارسية واستخدام البنى التحتية الوسيطة أمراً في غاية السهولة.
كما أن الترويج الإعلامي لا يعدو كونه مجرد «ادعاء بالمسؤولية»، ولا يُعتبر بحد ذاته دليلاً إثباتياً قاطعاً.
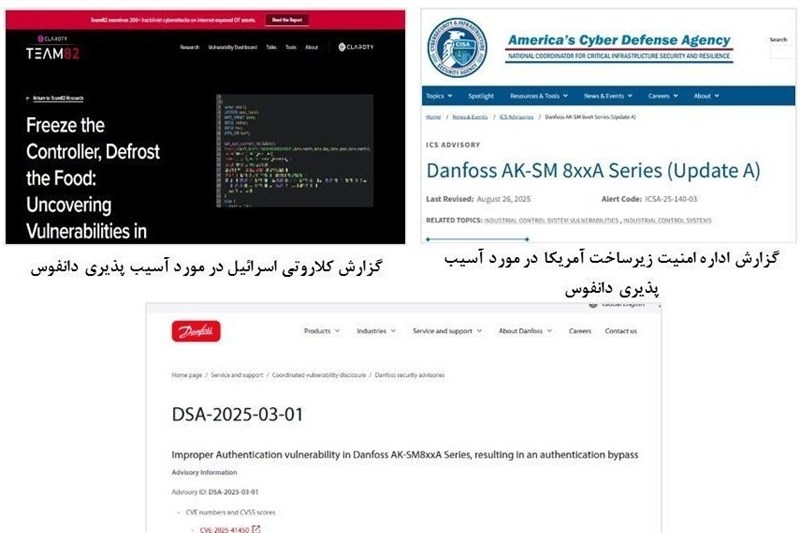
بالإضافة إلى ذلك، كان التقرير البحثي لشركة «كلاروتي» حول الثغرة (CVE-2025-41450) قد نُشر قبل وقوع الحادثة؛ كما صدر إشعار شركة «دانفوس» (Danfoss) في مارس/آذار 2025، وإشعار وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) في مايو/أيار 2025. وهذا يعني أن هذه الثغرات الأمنية كانت موثقة ومتاحة للعموم قبل وقوع الحادثة بوقت طويل.
وتزعم فرنسا أن البنى التحتية المستخدمة في الهجوم تتطابق مع تلك التي استُخدمت سابقاً في عمليات استطلاع معدات صناعية أخرى.
ويأتي ذلك في وقت يمكن فيه استئجار البنى التحتية المخصصة للاستطلاع، مثل الخوادم الافتراضية الخاصة (VPS) وأدوات المسح الشبكي، أو اختراقها، أو تشاركها بين عدة جهات مختلفة. فالتداخل في البنية التحتية لا يمثل على مستوى الأدلة سوى مجرد «خيط استدلالي» أولي، ولا يمكن اعتماده أساساً للجزم بتوجيه الاتهام. ولا سيما في ظل اعتراف الجانب الفرنسي نفسه بأن «آلية الاختراق الأولي لم تُكشف بعد»، وهو ما يُضعف القيمة الإثباتية لهذه المزاعم بدرجة أكبر.
2. الأدلة التقنية التي تنفي تورط قراصنة إيرانيين في الهجوم
2.1. انتشار أجهزة قديمة مكشوفة على شبكة الإنترنت على نطاق واسع
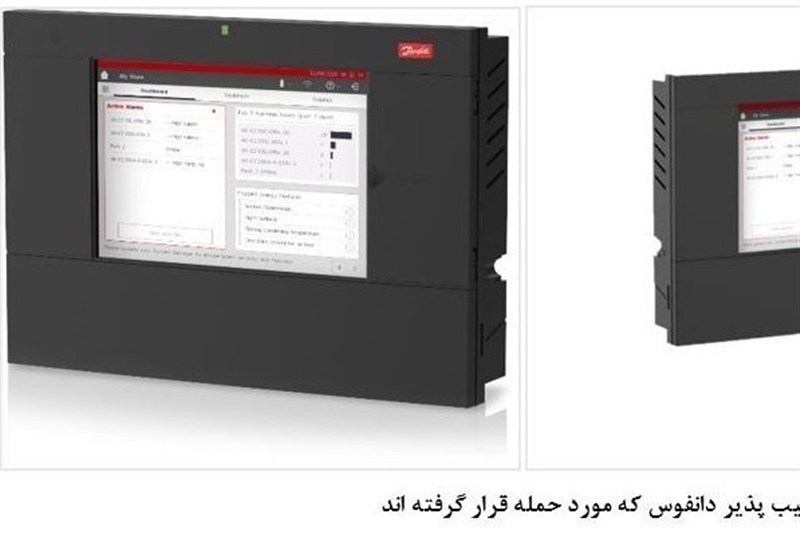
تعود وحدات التحكم المستهدفة إلى سلسلتي (AK-SM 800) و(AK-SC 355) التابعتين لشركة «دانفوس» (Danfoss) الدنماركية. وتُعد هذه الأجهزة قديمة للغاية، حيث توقفت شركة «دانفوس» عن إصدار أي تحديثات أمنية لها.
وتُظهر بيانات منصة استطلاع البنى التحتية السيبرانية (Censys) أنه قبل وقوع الهجوم، كان 61 في المئة من لوحات التحكم الشاملة لأنظمة التبريد (StoreView) حول العالم متركزاً في فرنسا بالدرجة الأولى، وكان معظمها يعمل بإصدار برمجي يتيح استنتاج كلمة مرور المدير بسهولة انطلاقاً من التاريخ اليومي.
إن ربط واجهات الإدارة والتحكم الخاصة بالمعدات الصناعية مباشرة بشبكة الإنترنت يُشكل بحد ذاته خللاً أمنياً في البنية الهندسية للنظام، وكان بمقدور أي طرف يمتلك أداة مسح بسيطة استغلاله. وبالتالي، لم يكن تنفيذ هذا الهجوم يتطلب قدرات عملياتية على مستوى الدول. ويؤكد هذا الواقع أنه حتى أبسط القراصنة المستقلين كان بإمكانهم النفاذ إلى هذه المعدات والسيطرة عليها بالكامل.
وفي غضون ذلك، يمكن تلمّس بصمات أطراف تكنّ العداء للجمهورية الإسلامية الإيرانية، وكان بإمكانها توظيف هذا الاختراق لتشويه سمعة دول مثل إيران وروسيا. واستناداً إلى هذه المعطيات، يمكن رصد مؤشرات تدل على ضلوع الكيان الصهيوني في هذه العملية أيضاً.
2.2. الثغرات الأمنية المعروفة في المعدات المستهدفة كانت قائمة منذ فترة طويلة وجرى تجاهل التحديثات التكميلية
كانت عائلة أجهزة (AK-SM 800A) تعاني من ثلاث ثغرات أمنية معروفة مسبقاً:
ثغرة (CVE-2025-41450): تجاوز آلية التحقق من الهوية (المصادقة).
ثغرة (CVE-2025-41451): تنفيذ تعليمات برمجية عن بُعد بعد إتمام المصادقة.
ثغرة (CVE-2025-41452): شن هجوم حجب الخدمة (DoS) بعد إتمام المصادقة.
وقد أصدرت شركة «دانفوس» (Danfoss) التحديثات الأمنية لمعالجة هذه الثغرات في شهري مارس/آذار 2025 وأغسطس/آب 2025 على التوالي. ويعني هذا أن الهجوم كان مجرد عملية مسح آلي واستغلال واسع النطاق لأجهزة إنترنت الأشياء غير المحدّثة، ولا يُصنّف كعملية استهداف منظمة تقف وراءها دولة.
وكانت شركة «كلاروتي» (Claroty) — وهي شركة إسرائيلية ناشئة كبرى في مجال الأمن السيبراني — قد استعرضت خلال مؤتمر «بلاك هات» (Black Hat) كيفية ربط الثغرتين (CVE-2025-41450) و(CVE-2025-41451) واستغلالهما معاً لتنفيذ تعليمات برمجية عن بُعد؛ ما يعني أن أسلوب هذا الهجوم كان متاحاً لأي مخترق منذ مدة طويلة بفضل تلك الشركة الأمنية الإسرائيلية. وتعزز هذه الحقيقة، أكثر من أي وقت مضى، فرضية وجود بصمات لقراصنة إسرائيليين في تنفيذ هذا الهجوم السيبراني. وجدير بالذكر أن «كلاروتي» هي شركة أمن سيبراني إسرائيلية.
وفي ضوء العلاقات الوثيقة والتعاون الأمني القائم بين فرنسا وإسرائيل، يبرز تساؤل جاد حول السبب الذي منع «كلاروتي» من إبلاغ السلطات الأمنية الفرنسية — مثل (CERT-FR) و(ANSSI) — بالتفاصيل التقنية لهذه الثغرة وسلسلة استغلالها قبل وقوع الحادثة.
فلو جرى تقديم مثل هذا البلاغ الاستباقي، لتمكنت فرنسا من إصدار تحذير أكثر دقة قبل وقوع الهجوم، وعزل الأجهزة المعرضة للخطر عن شبكة الإنترنت. إلا أن المصادر المتاحة للعموم تخلو من أي مؤشر على صدور تحذير استباقي من هذا النوع.
ويتناقض هذا المعطى مع الادعاء الفرنسي بأن توجيه الاتهام يستند إلى تحديد دقيق وتعاون استخباراتي كامل، مما يكشف أن الرواية الفرنسية الرسمية يشوبها الغموض على صعيدي الشفافية والتنسيق الفني.
ويشير التقرير التحليلي الفني الصادر عن مؤسسة «تحالف الأمن السحابي» (Cloud Security Alliance) بوضوح إلى أن آلية الاختراق الأولي لا تزال غير مؤكدة. ولم تكشف السلطات عمّا إذا كان المهاجم قد استغل الثغرة الأمنية، أم استخدم بيانات اعتماد مسروقة، أم اعتمد على بيانات الدخول الافتراضية، أم تسلل عبر مزوّد خدمات الصيانة والتشغيل.
واكتفى المركز الفرنسي للاستجابة للطوارئ المعلوماتية (CERT-FR) في تحذيره بالقول إنه «على علم باختراق عدد كبير من أجهزة سلسلتي AK-SM وAK-SC»،وأن «إتاحة واجهة الإدارة على شبكة الإنترنت يُعد انتهاكاً للممارسات الأمنية السليمة»؛ دون أن يقدم أي إشارة إلى طريقة تسلل المهاجم.
وبالتالي، فإن الدولة التي تجهل كيفية حدوث الاختراق لا تملك الأساس للقطع بتوجيه أصابع الاتهام نحو دولة أخرى.
3. خلفية الملف: ازدواجية المعايير في التعامل مع الهجمات السيبرانية بأوروبا
تعرض الاتحاد الأوروبي خلال السنوات الماضية لسلسلة من الهجمات السيبرانية التي فاقت في نطاقها وشدتها حادثة استهداف مستودعات تبريد المتاجر الكبرى بأشواط، ومع ذلك لم تشهد أي ردود فعل إعلامية أو سياسية مماثلة. فالهجمات التي طالت البنى التحتية للطاقة والصناعة، وعمليات التجسس السيبراني طويل الأمد على المؤسسات الحكومية، وشلّ شبكات توزيع الكهرباء، ليست سوى نماذج لتلك الهجمات التي ظلّت تُعالج إعلامياً ضمن نطاق منضبط ومحدود، رغم ما ألحقته من أضرار مباشرة بالأمن القومي للدول الأوروبية.
في المقابل، فإن استهداف مستودعات تبريد المتاجر الكبرى — وهو هجوم يفتقر للتعقيد التقني وقليل الأهمية استراتيجياً — يتحول إلى أزمة إعلامية شاملة بمجرد إمكانية إلصاقه بإيران.
ويكشف هذا التباين في التعاطي عن انتهاج سياسة «الإيرانوفوبيا» وتوظيف الاتهامات السيبرانية كأداة لتحقيق مآرب سياسية، بعيداً عن أي استجابة تتناسب مع الحجم الحقيقي للتهديد.
كما تؤكد الحملات التضليلية المتكررة التي تقودها وسائل إعلام معادية لإيران وسيئة الصيت، مثل قناة «إيران إنترناشيونال»، أن هذا الاتهام يمثل ضجيجاً ودعاية إعلامية مغرضة أكثر من كونه مستنداً إلى أسس علمية وأدلة موثقة.
وعلى النقيض من الاتهامات الفرنسية الموجهة لإيران، أعلنت مجموعتان من القراصنة الموالين لروسيا، هما (NoName057(16)) و(Z-Pentest)، مسؤوليتهما عن الهجمات التي استهدفت أنظمة التبريد في أوروبا، بما في ذلك مرافق التبريد التابعة لبنك الدم الفرنسي. ونشرت هاتان المجموعتان عبر قنواتهما على تطبيق «تلغرام» تفاصيل العملية، شملت اختراق وحدات التحكم من طرازي (Danfoss) و(Dixell XWEB) المتصلة بالإنترنت. وذلك في وقت وصف فيه الكرملين هذه الاتهامات بأنها «سخيفة ولا أساس لها من الصحة».
ورغم أن السلطات الفرنسية لم تؤكد هذا التبنّي، وقيّمت شركة الأمن السيبراني «سيكويا» (Sekoia) مزاعم تلك المجموعات بأنها «تفتقر للأدلة الداعمة»، فإن إعلان القراصنة الروس مسؤوليتهم والوثائق التي نشروها تقوّض بشدة الرواية التي تجزم بتورط إيران، وتثبت أن ملف توجيه الاتهام الفرنسي يضم على أقل تقدير أطرافاً أخرى.
5. التحليل: عملية مشتركة بين إسرائيل وأوكرانيا تحت غطاء «الراية الكاذبة»
وبالنظر إلى مجمل المعطيات، يُرجَّح بشكل كبير أن هذا الهجوم كان عملية «راية كاذبة» مشتركة نُفذت بمشاركة إسرائيلية وأوكرانية.
وفي هذا السياق، يمكن الإشارة إلى عدة مؤشرات جوهرية تؤكد هذه الفرضية:
5.1. المجموعات السيبرانية المنسوبة لإيران ليست بحاجة لتنفيذ عمليات تفتقر للتعقيد كهذه
يُعد الهجوم على مستودعات تبريد المتاجر بسيطاً للغاية من الناحية التقنية؛ إذ يقتصر على تفعيل وضع «إذابة الجليد» (Defrost) عن بُعد عبر واجهة الويب وتعطيل أجهزة إنذار الحرارة.
في حين أن المجموعات السيبرانية التي تُنسب إلى إيران تمتلك في سجلها — وباعتراف كبرى شركات الأمن السيبراني العالمية — سوابق في تنفيذ هجمات تفوق ذلك تعقيداً بمراحل.
إن تنفيذ هجوم بدائي على مستودعات تبريد مع ترك آثار باللغة الفارسية وعناوين بروتوكول إنترنت (IP) إيرانية لا ينسجم مطلقاً مع مستوى القدرات التقنية لتلك المجموعات، بل يبدو أقرب إلى بصمات مصطنعة زُرعت عمداً لتضليل مسار التحقيقات، وليس أثراً طبيعياً لعملية سيبرانية احترافية.
وبعبارة أخرى، فحتى لو افترضنا جدلاً صحة كافة المزاعم السابقة والحالية المتعلقة بالقراصنة الإيرانيين (وهو ما لا نؤكده)، يمكن الاستنتاج بسهولة أن القراصنة الإيرانيين قد تجاوزوا هذه الأساليب التقليدية منذ زمن بعيد، وباتوا يعتمدون اليوم تقنيات أكثر حداثة وتطوراً في عملياتهم، فضلاً عن أن بوصلتهم ليست موجهة ضد أوروبا.
5.2. دوافع أوكرانيا لزجّ روسيا في القضية
أعلنت مجموعتا القراصنة الروسيتان (NoName057(16)) و(Z-Pentest) بنفسيهما مسؤوليتهما عن تلك الهجمات. وإذا كانت هذه العملية قد صُممت بهدف تشويه سمعة إيران وروسيا في آنٍ واحد، فإن دفع المجموعات الروسية لتبنّي المسؤولية من شأنه أن يظهر البلدين شريكين في عمل تخريبي يستهدف أوروبا. فأوكرانيا تمتلك مصالح واضحة في إضعاف صورة روسيا وإيران معاً أمام الرأي العام الأوروبي، وتستثمر هذا الوضع لخدمة أجنداتها.
ومن هذا المنطلق، توهّمت هذه الدولة الأوروبية المفلسة — التي خسرت تقريباً كل مقوماتها في حربها مع روسيا — أن بإمكانها استغلال حالة الفوضى الراهنة للبحث عن طوق نجاة ينتشلها من مستنقع الحرب التي لا نهاية لها مع موسكو، وانتزاع مزيد من الدعم من شركائها الأوروبيين لمواجهة روسيا.
5.3. دوافع إسرائيل لتشويه سمعة إيران
تخوض إسرائيل حرباً سيبرانية واسعة النطاق ضد إيران، ولها سجل حافل في توظيف الأدوات السيبرانية لتنفيذ عمليات الحرب النفسية والتخريب.
إن تنفيذ هجوم يتضمن بصمات إيرانية مفتعلة، ومن ثم توجيه الرأي العام لإلصاق التهمة بطهران، يتقاطع تماماً مع الأهداف الاستراتيجية الإسرائيلية الرامية لتشويه صورة إيران في أوروبا في ضوء الحرب الأخيرة.
والمفارقة اللافتة هنا هي أن الكيان الصهيوني — الذي يمتلك بدوره سجلاً طويلاً في استهداف البنى التحتية المدنية والخدمية — يسعى لتلفيق التهم ضد الجمهورية الإسلامية الإيرانية التي تُعدّ نفسها أحد ضحايا مثل هذه الهجمات.
وتمثل الهجمات التي استهدفت منظومة توزيع الوقود وما سببته من إرباك طويل الأمد للمواطنين في طوابير التزود بالوقود، شاهداً حياً على ذلك.
إن تلاقي هذين الدافعين (سعي أوكرانيا لزجّ روسيا في المشهد، ورغبة إسرائيل في عزل إيران) يحوّل هذا الحادث إلى عملية «راية كاذبة» مشتركة، استهدفت تشويه سمعة إيران وروسيا في آنٍ واحد داخل القارة الأوروبية.
[1] https://www.usnews.com/news/world/articles/2026-11-09/exclusive-french-officials-suspect-iran-is-behind-refrigerator-hacks-sources-say#1
https://www.bbc.com/russian/articles/c6rryr74p2w1o#1
[2] https://ir.voanews.com/a/8221595.html
[3] https://www.iranintl.com/202611133854
[4] https://www.usnews.com/news/world/articles/2026-11-09/exclusive-french-officials-suspect-iran-is-behind-refrigerator-hacks-sources-say#1
[5] https://www.samaa.tv/2087359961-france-suspects-iran-behind-supermarket-fridge-cyberattack#1
[6] https://www.kyivpost.com/amp/post/89679#1
[7] https://cert.cyber.gouv.fr/cti/CERTFR-2026-CTI-009/
[8] https://parsi.euronews.com/2026/11/10/french-government-report-cyber-activities-iran-islamic-revolutionary-guard-corps
[9] https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
[10] https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/dsa-2025-03-01?trk=public_post_comment-text
[11] https://www.cisa.gov/news-events/ics-advisories/icsa-25-140-03
[12] https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/
[13] https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/dsa-2025-03-01
[14] https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
[15] https://labs.cloudsecurityalliance.org/wp-content/uploads/2026/10/CSA_research_note_danfoss_controller_french_retail_sabotage_20261013-csa-styled.pdf
[16] https://labs.cloudsecurityalliance.org/research/csa-research-note-refrigeration-ot-correlated-risk-20261103/
[17] https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
[18] https://cisoclub.ru/russkojazychnye-hakery-vzjali-otvetstvennost-za-ataki-na-holodilniki-evropejskih-supermarketov/
[19] https://www.dr.dk/verificerer/pro-russiske-hackergrupper-tager-ansvaret-omfattende-hacking-af-koeleskabe-og-koelediske
[20] https://www.politico.eu/article/russia-denies-involvement-in-fridge-hacks-across-europe/
/انتهى/